数字资产与软件授权安全流转白皮书(2026 年度企业与个人合规准则)

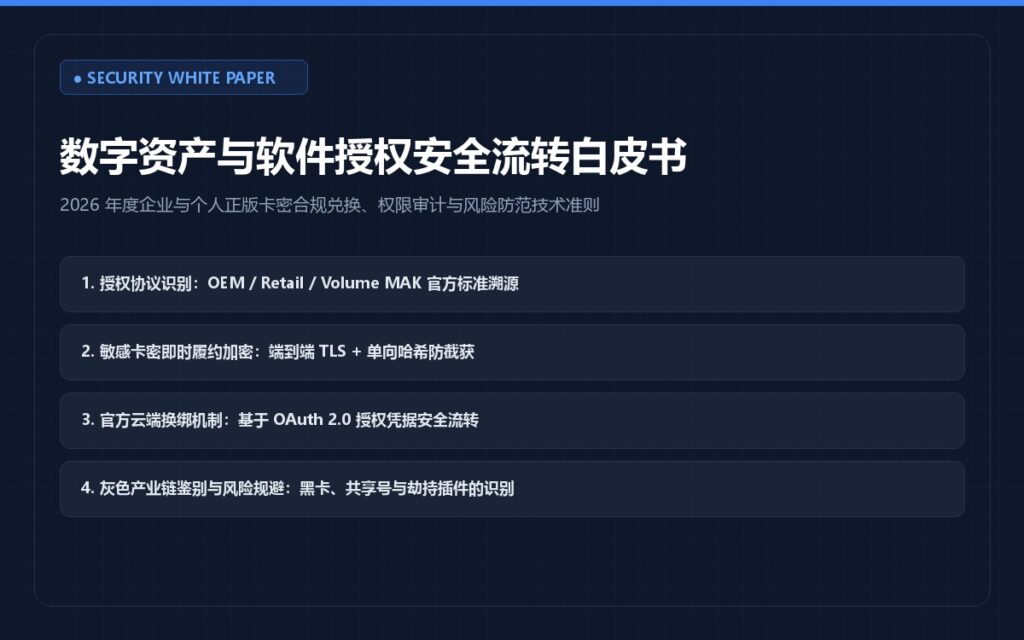
在数字时代,无论是独立开发者、高新技术企业还是高校科研团队,数字资产(包括商业软件授权、云端 API 凭证、操作系统数字证书等)已经成为日常生产力的核心底座。然而,近年来随着二手灰产、共享车位号被封禁、企业合规审计风暴频发,如何确保软件密钥的合规安全流转,成为必须重视的技术议题。
一、软件授权类型与法律溯源鉴别
市场上常见的授权流转类型主要分为三类,其权利范围与稳定性截然不同:
- Retail(独立商业零售授权):直连官方云端账号(如 Microsoft Account、JetBrains Account、Adobe ID),拥有终身或订阅期内 100% 的独立支配权,支持合法转移与换绑。
- OEM(原始设备制造商预装授权):通常绑定主板 SLIC / UEFI 硬件芯片,一机一码,随设备生命周期永久有效,重装系统联网即可自动秒级激活。
- Volume License(企业批量大客户授权):如 KMS / MAK,仅限受邀企业内部域网络环境部署,严禁拆分零售。
合规警示:任何要求安装第三方“证书代理插件”或修改系统 Hosts 拦截激活校验域名的所谓“永久授权”,均存在极高木马注入风险及法律追偿隐患。
二、敏感凭证与卡密履约的加密流转架构
在现代化数字电商发卡体系中,从支付网关回调到出卡履约,必须遵循严格的纵深防御标准:
// 自动化履约安全校验流程示意
OrderPlaced(order_id)
  -> VerifyPaymentCallback(HMAC_SHA256, nonce)
  -> AcquireDatabaseLock(order_id)
  -> PopSecretCardFromEncryptedVault()
  -> MaskKeyPreviewForClientDisplay()
  -> EncryptAndSendToCustomerEmail()
  -> CommitTransaction()
通过 AES-256-GCM 密文存储,并采用即时单向出库机制,保障密钥在任何中间环节不被拦截泄露。
三、企业合规自查清单
建议开发团队与 IT 审计人员定期检查:
- 授权订单是否附带可验证的官方商业票据与出资凭证。
- 开发者账户是否已全部开启两步验证(2FA / TOTP)。
- 对不再使用的离职员工设备,是否已在 JetBrains / Microsoft 后台即时撤销 Device Token。